CIBERSEGURIDAD GLOBAL
Crisis de “php2shell” enciende alarmas globales por fallas en PHP
Dos vulnerabilidades críticas en el lenguaje de programación afectan a millones de sitios web en todo el mundo
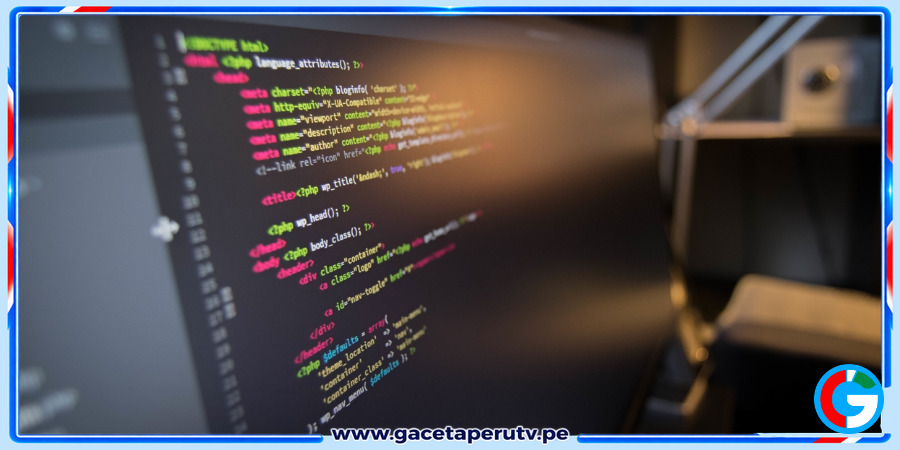
LIMA.- Un par de vulnerabilidades críticas bautizadas como "php2shell" fueron detectadas en el lenguaje de programación PHP, utilizado en aproximadamente el 70 % de los sitios web del mundo, desatando alertas de ciberseguridad en diversos países y obligando a la Fundación PHP a emitir parches de urgencia ante el riesgo inminente de inyección de código malicioso e intrusión en bases de datos.
Las fallas de seguridad fueron descubiertas de manera independiente por investigadores de la firma de ciberseguridad Calif y la organización OpenAI mediante el uso de herramientas de inteligencia artificial. Según explicaron los analistas técnicos, las brechas se encuentran focalizadas en el componente encargado de gestionar el progreso de carga de archivos en el servidor web. Ante una interrupción inesperada en la transmisión de datos, el sistema operativo deja procesos de autenticación incompletos, permitiendo que ciberdelincuentes inyecten código no autorizado de terceros y adquieran privilegios elevados de administración sobre la plataforma afectada.
La gravedad de la amenaza fue clasificada con una puntuación de 9,2 sobre 10 en la escala del Sistema de Evaluación de Vulnerabilidades Comunes (CVSS), superando los niveles registrados por fallas históricas de la infraestructura digital global como Heartbleed. La magnitud del hallazgo motivó a organismos gubernamentales de seguridad informática en Estados Unidos, Japón, Alemania, Singapur, Australia y Países Bajos a publicar protocolos de emergencia, disponiendo en varios casos la desconexión preventiva de portales institucionales mientras se ejecutaba la actualización de los sistemas de almacenamiento.
Ante la masiva exposición de servidores, la Fundación PHP liberó parches de corrección para las distintas versiones del lenguaje, incluidas algunas plataformas antiguas fuera de soporte oficial, e instó a los administradores de TI a aplicar las actualizaciones de forma inmediata. Para los usuarios navegantes, los especialistas recomiendan mantener los dispositivos actualizados y modificar credenciales de acceso preventivamente, mientras que a las empresas administradoras de portales se les exige aplicar los parches emitidos, reforzar el monitoreo de tráfico con cortafuegos de aplicaciones web y planificar la renovación de componentes tecnológicos obsoletos para mitigar la explotación automatizada por ciberdelincuentes.
Fuente: El Comercio
Suscríbete a nuestro Newsletter
Recibe nuestro Newsletter diariamente registrándote con tu email y mantente informado con las noticias más relevantes del día.
También te puede interesar
Mas articulos
Más leídas - INTERNACIONAL